MİLLİ YAZILIM

%100 yerli yazılım, büyüyen yerli virüs veritabanı

FE Anti'nin yazılımı %100 yerli olarak geliştirilmiştir; yalnızca virüs veritabanları henüz tamamen yerli değildir. Motorumuz şu anda 1,2 milyona yakın virüsü tanıyıp gerekli işlemleri yapabilmektedir. Hedefimiz bu sayıyı sürekli artırmak ve virüs veritabanlarının tamamını yerli hale getirmektir.

%100Yerli yazılım
~1,2 MilyonTanınan virüs
HedefTamamen yerli virüs veritabanı
NASIL ÇALIŞIYOR?

Tarama → Analiz → Karar → Aksiyon

FE Anti tek bir çekirdek motor üzerinde çalışır; her dosya dört aşamadan geçer ve her adım kanıt üretir.

1Gerçek Zamanlı İzleme

Dosya sistemi olayları anlık izlenir; yeni, değişen veya şüpheli dosyalar (EXE/DLL/SYS, betik, makrolu Office, arşiv) otomatik incelemeye alınır. Fidye yazılımı ve bellek tehditlerine karşı canary tabanlı koruma devrededir.

2Çok Katmanlı Tarama

Hızlı, dengeli, derin ve adli tarama profilleri sunulur. SHA-256 imza, yapısal analiz (PE/ELF, betik, makro, PDF, JVM/.NET), sezgisel motor, kural motoru ve benzerlik analizi tek kararda birleştirilir.

3Yerel Tehdit Veritabanı

1,1 milyondan fazla tehdit kaydı, internet gerekmeden yerel SQLite indeksinden milisaniyeler içinde sorgulanır; güncellemeler güvenle kullanıcı veri dizinine yazılır.

4Çevrimiçi Doğrulama

İsteğe bağlı olarak yalnızca SHA-256 hash paylaşılarak güncel tehdit istihbaratından doğrulama yapılır. Dosyanın kendisi asla dışarı gönderilmez.

5Güvenli Aksiyon

Tespit edilen tehditler bütünlük korumalı karantinaya alınır; geri yükleme denetimli çalışır. Silme, karantina ve yapılandırma gibi riskli eylemler kullanıcı onayı olmadan gerçekleşmez.

6Kanıt, Vaka ve Rapor

Her olay için kanıt zinciri, zaman çizelgesi ve IOC üretilir; vaka merkezinde yönetilir, JSON/Markdown/CSV/HTML raporlarla dışa aktarılır.

7Yapay Zekâ Destekli Derin Analiz

Bireysel kullanıcıların günlük korumada ihtiyaç duymayacağı ancak isterlerse kullanabileceği bu güç; çok büyük veya sorun oluşturabilecek düzeydeki dosya ve veriler içindir. Motorun kendi içinde çözemediği şüpheli dosyalar, bizim sunucularımızdaki yapay zekâ altyapısında analiz edilir.

TEKNİK ALTYAPI

Motorlar ve tespit katmanları

FE Anti'nin tespit mimarisi, tek bir motora güvenmek yerine bağımsız analiz katmanlarının kanıtlarını birleştirir. İmzası henüz yayınlanmamış sıfırıncı gün (zero-day) tehditler için de aynı prensip geçerlidir: sezgisel kurallar, entropi sapmaları, benzerlik parmak izleri ve davranışsal ipuçları (gizlenme, kalıcılık, komuta-kontrol ve etki belirtileri) bağımsız kanıtlar olarak birleştirilir. Bu yüzden hash eşleşmesinin olmaması "temiz" sayılmaz; karar, birden fazla bağımsız kanıtın konsensüsüyle verilir.

İmza Motoru

Sürümlü imza veritabanı; SHA-256 hash imzaları ve kompozit byte-imzaları. Canlı, güvenli yeniden yükleme yapılır; bozuk bir güncelleme asla bilinen son iyi durumu bozamaz.

Sezgisel ve Davranışsal Katman

Çift uzantı (örn. .pdf.exe), riskli betik kalıpları (Base64 indirme, invoke-expression, bypass, gizli çalıştırma), makrolu doküman ve riskli yol tespitleriyle imzasız şüpheli davranış yakalanır.

Entropi ve Paketleme Analizi

Shannon entropisi 4096 baytlık pencerelerde hesaplanır; 7.20/7.70 bit eşikleriyle paketlenmiş veya şifrelenmiş içerik, dosya çalıştırılmadan tespit edilir.

Yapısal Analiz

PE/ELF/Mach-O/JVM/.NET ayrıştırma: bölüm entropileri, yazılabilir+çalıştırılabilir bölümler ve UPX, ASPack, Themida, VMProtect gibi paketleyici izleri incelenir.

Benzerlik Motoru

128-bit SimHash parmak izleriyle bilinen zararlı ailelere yakınlık ölçülür; yerel kayıtlar HMAC-SHA256 ile korunur.

Arşiv ve Gömülü İçerik

İç içe arşivler, zip-slip koruması, RLO/Bidi karakter hileleri ve makrolu Office dosyaları ayrıştırılır.

Fidye Yazılımı Koruması

Gölge kopya silme (vssadmin/wmic), kurtarma kapatma (bcdedit), güvenli silme (cipher) gibi yıkıcı komut kalıpları ve fidye göstergeleri anında yakalanır.

Konsensüs ve Karar Katmanı

Bağımsız kanıt grupları birleştirilir; kalibre skor, güven yüzdesi, yanlış pozitif riski ve saldırı fazı eşlemesi üretilir. Motor salt-okunurdur: kendiliğinden silme veya karantina yapmaz.

Gerçek Zamanlı Koruma

Dosya sistemi olayları, davranış ve canary korumaları kaynak yöneticisiyle dengeli çalışır; çevrimiçi hash doğrulama kuyruğu taramayı bekletmez.

VİDEO

Tanıtım videosu

VIDEO ALANIFE Anti tanıtım videosu yakında burada yayınlanacak.
EKRAN GÖRÜNTÜLERİ

FE Anti arayüzü

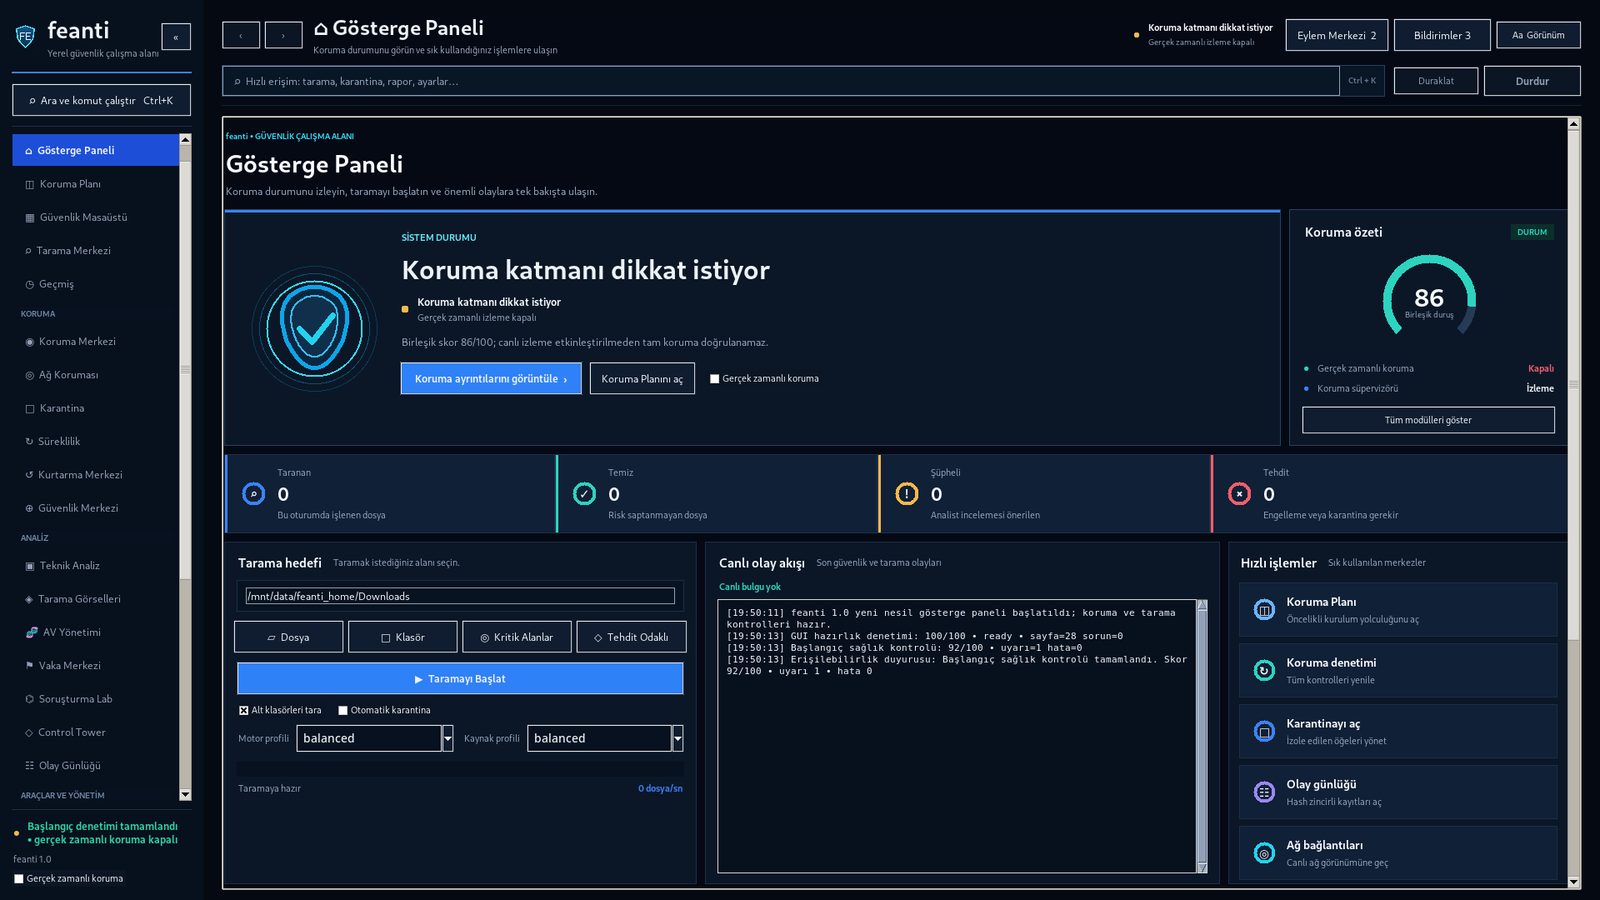
Genel Bakış — Güvenlik durumu, son olaylar ve hızlı işlemler tek ekranda.
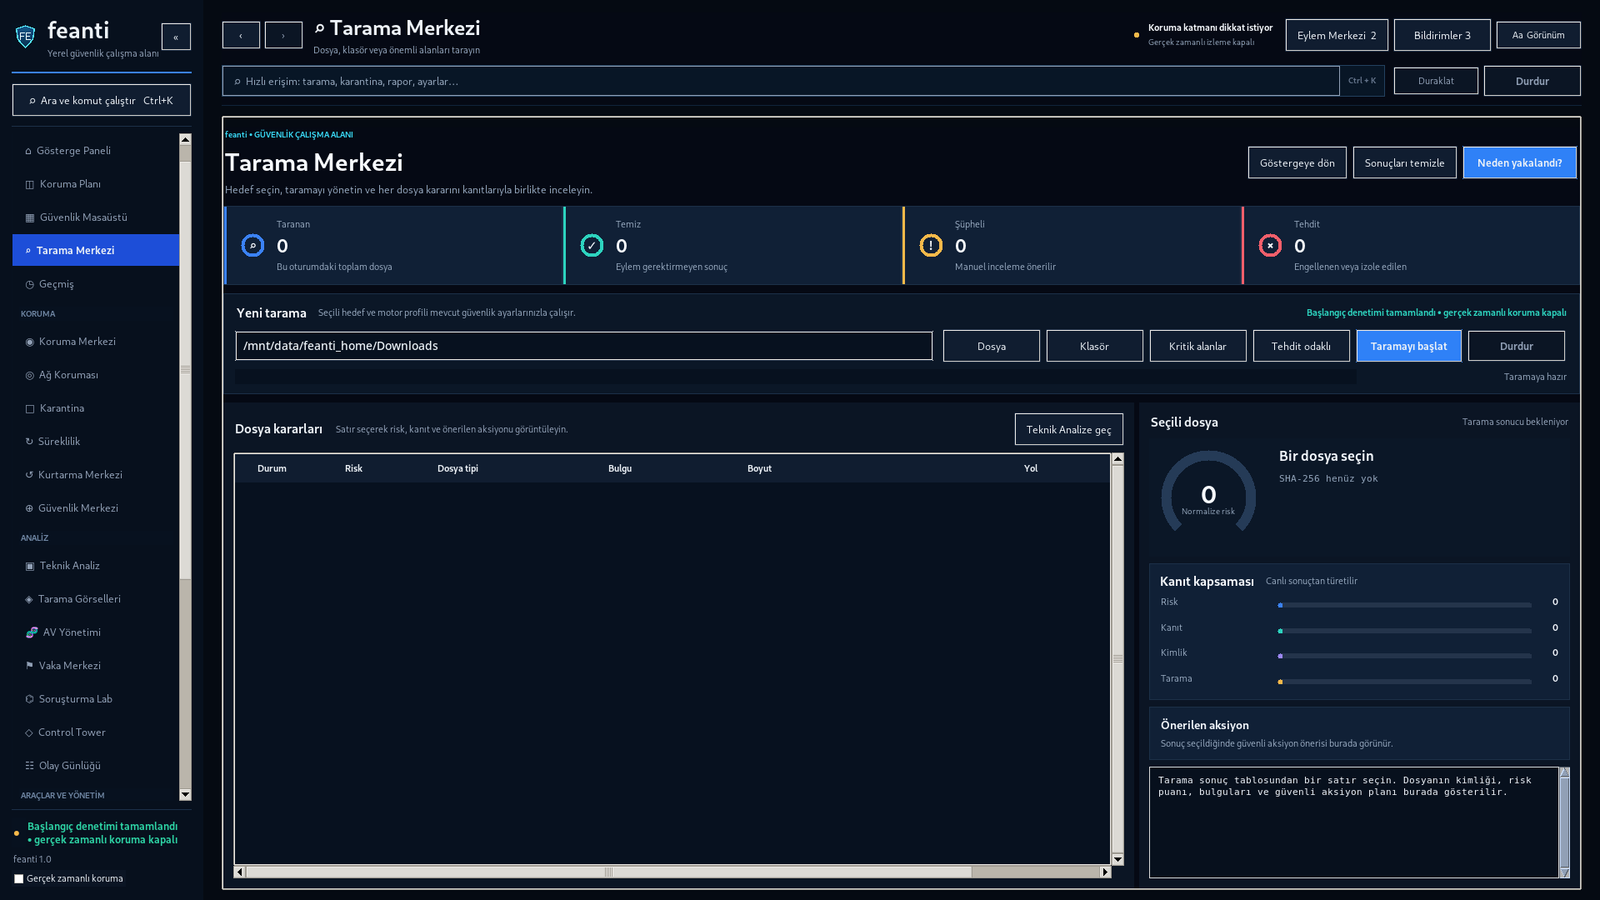
Tarama Merkezi — Hızlı, tam ve özel tarama seçenekleri.
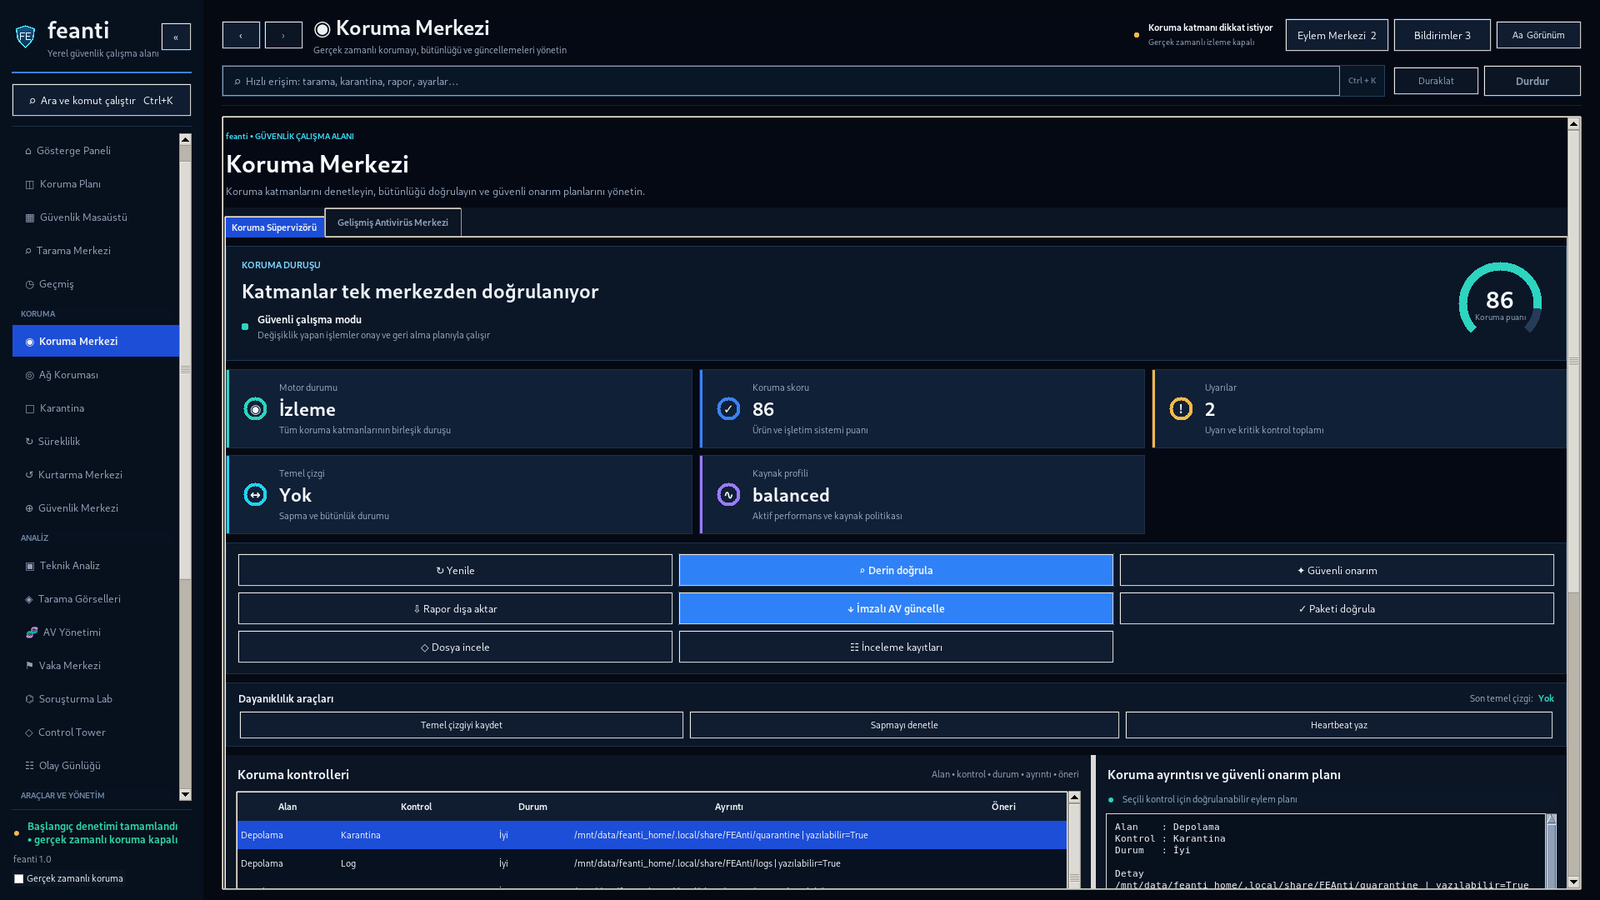
Koruma Merkezi — Gerçek zamanlı koruma modülleri.
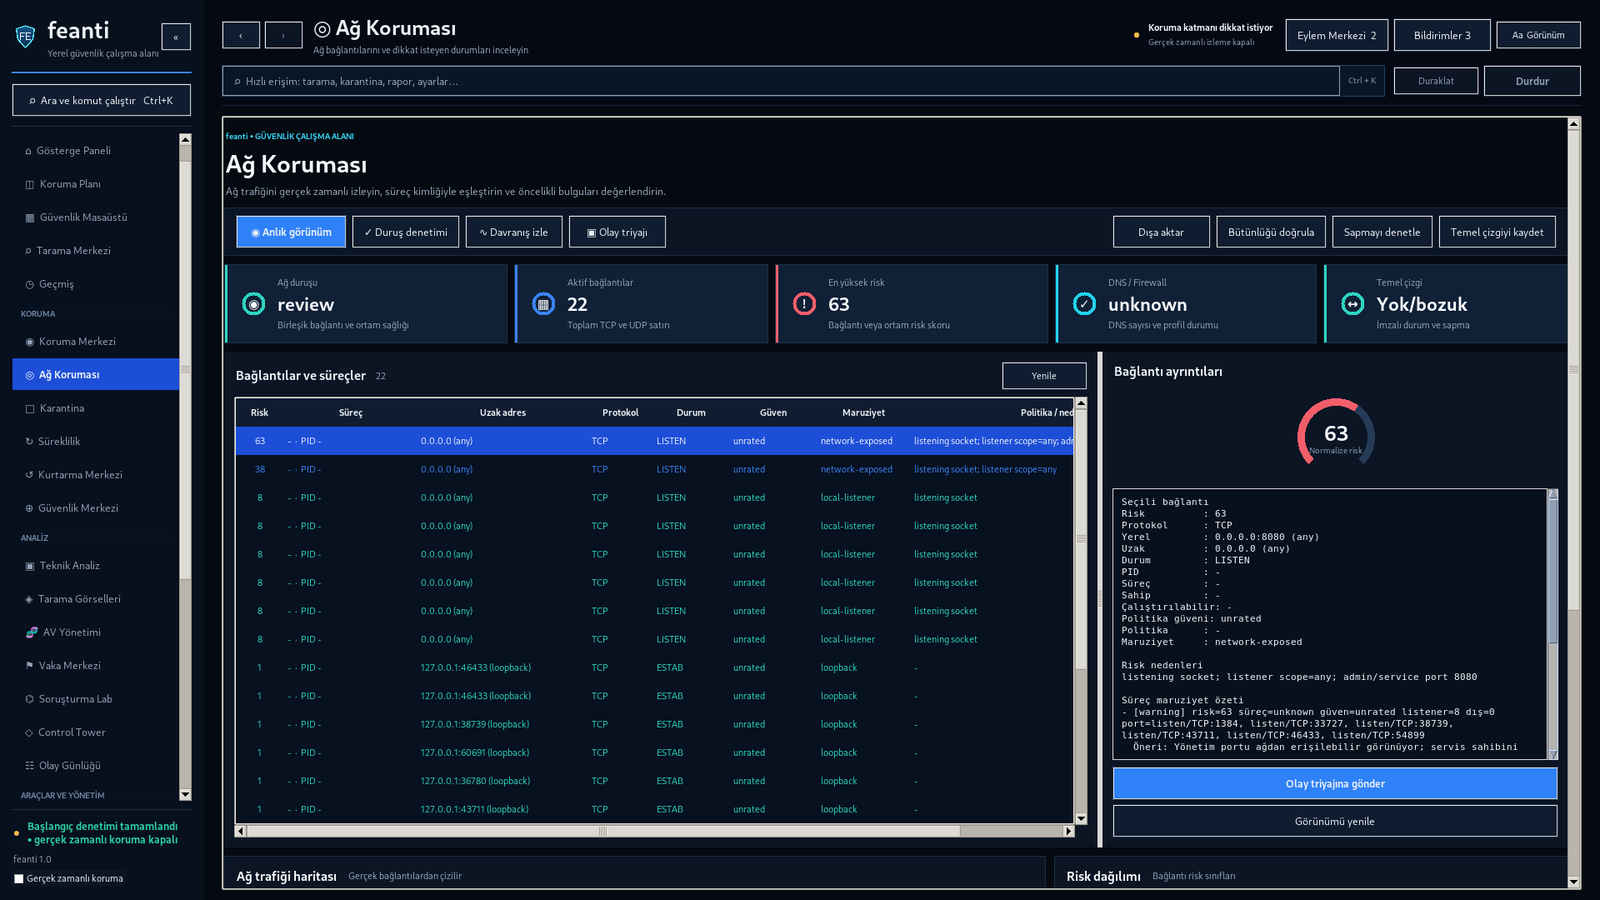
Ağ Koruması — Güvenli bağlantı ve ağ trafiği izleme.
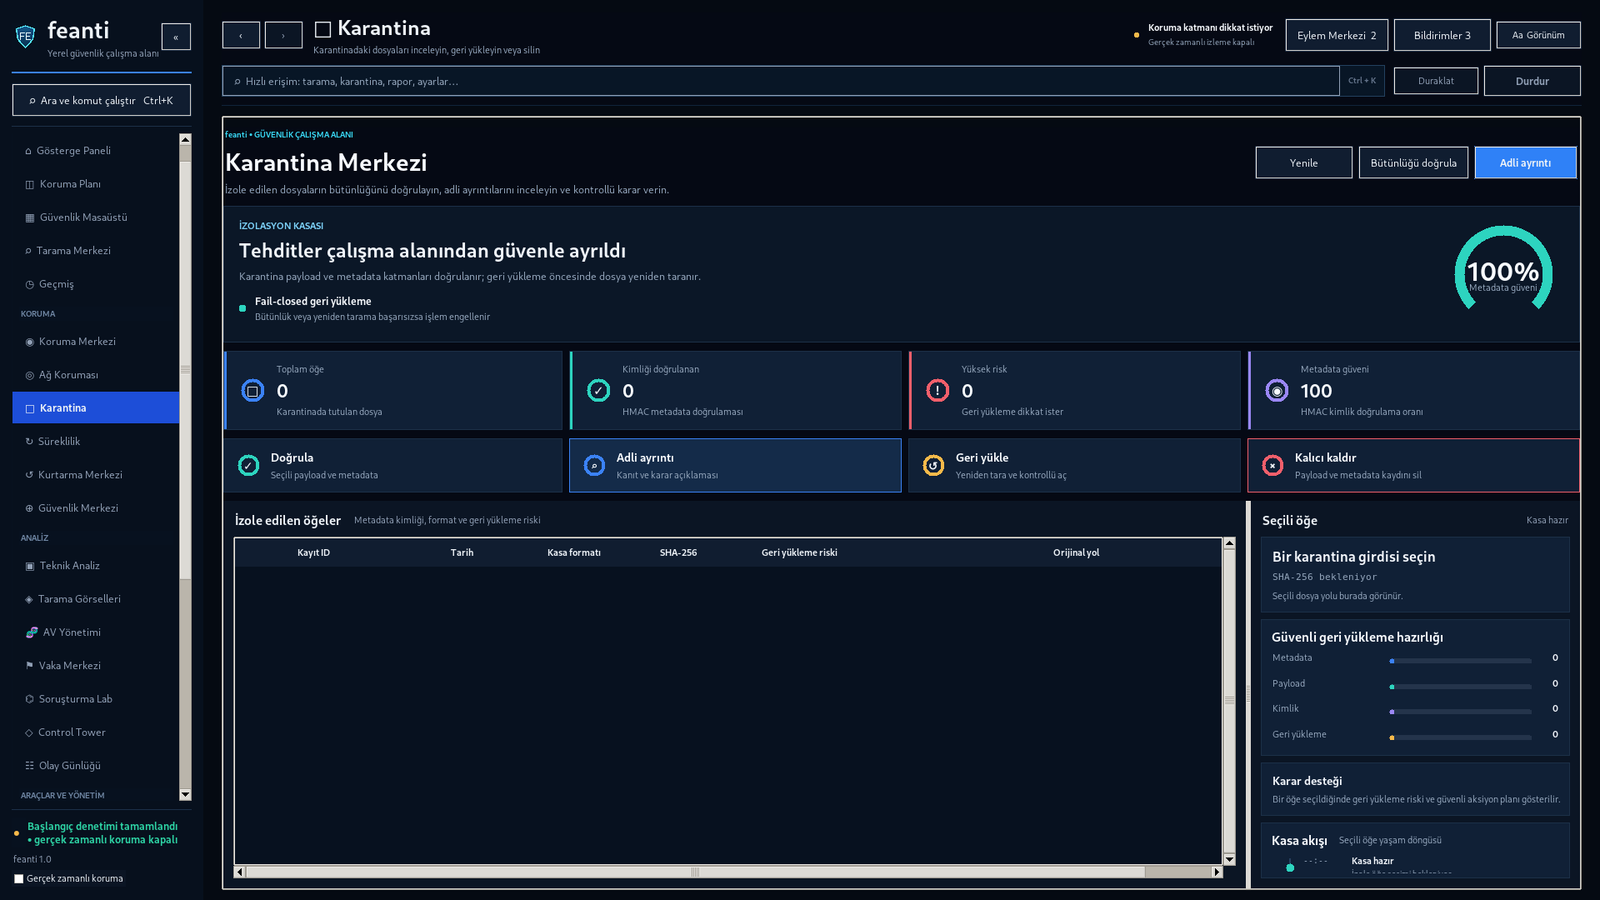
Karantina — Tespit edilen tehditler güvenle yönetilir.
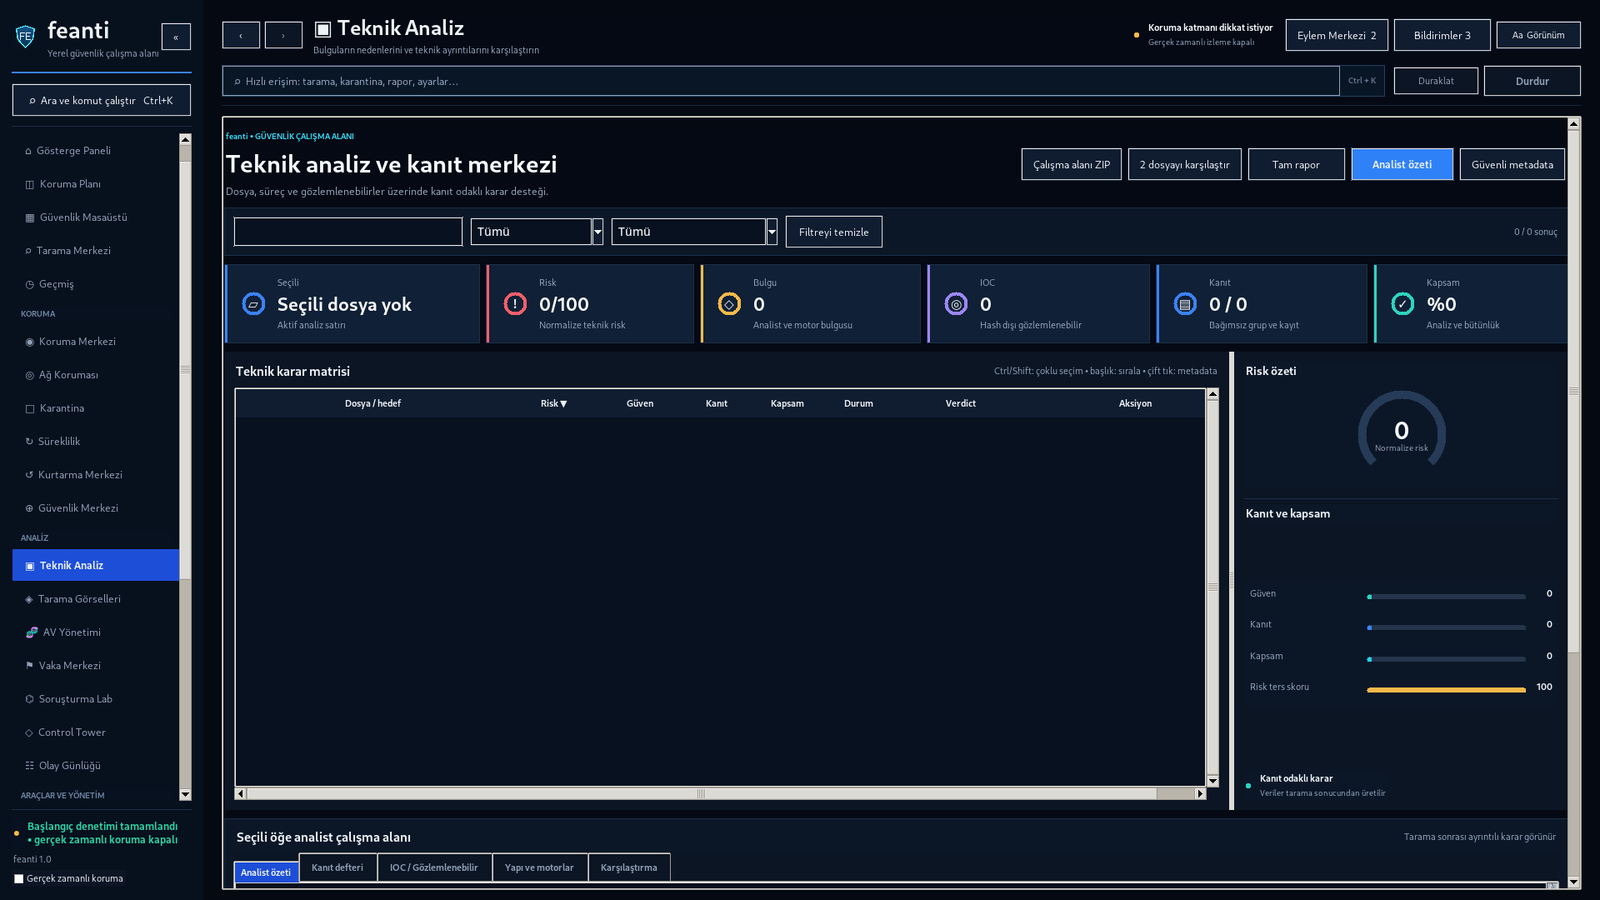
Teknik Analiz — Şüpheli dosyaların detaylı incelemesi.
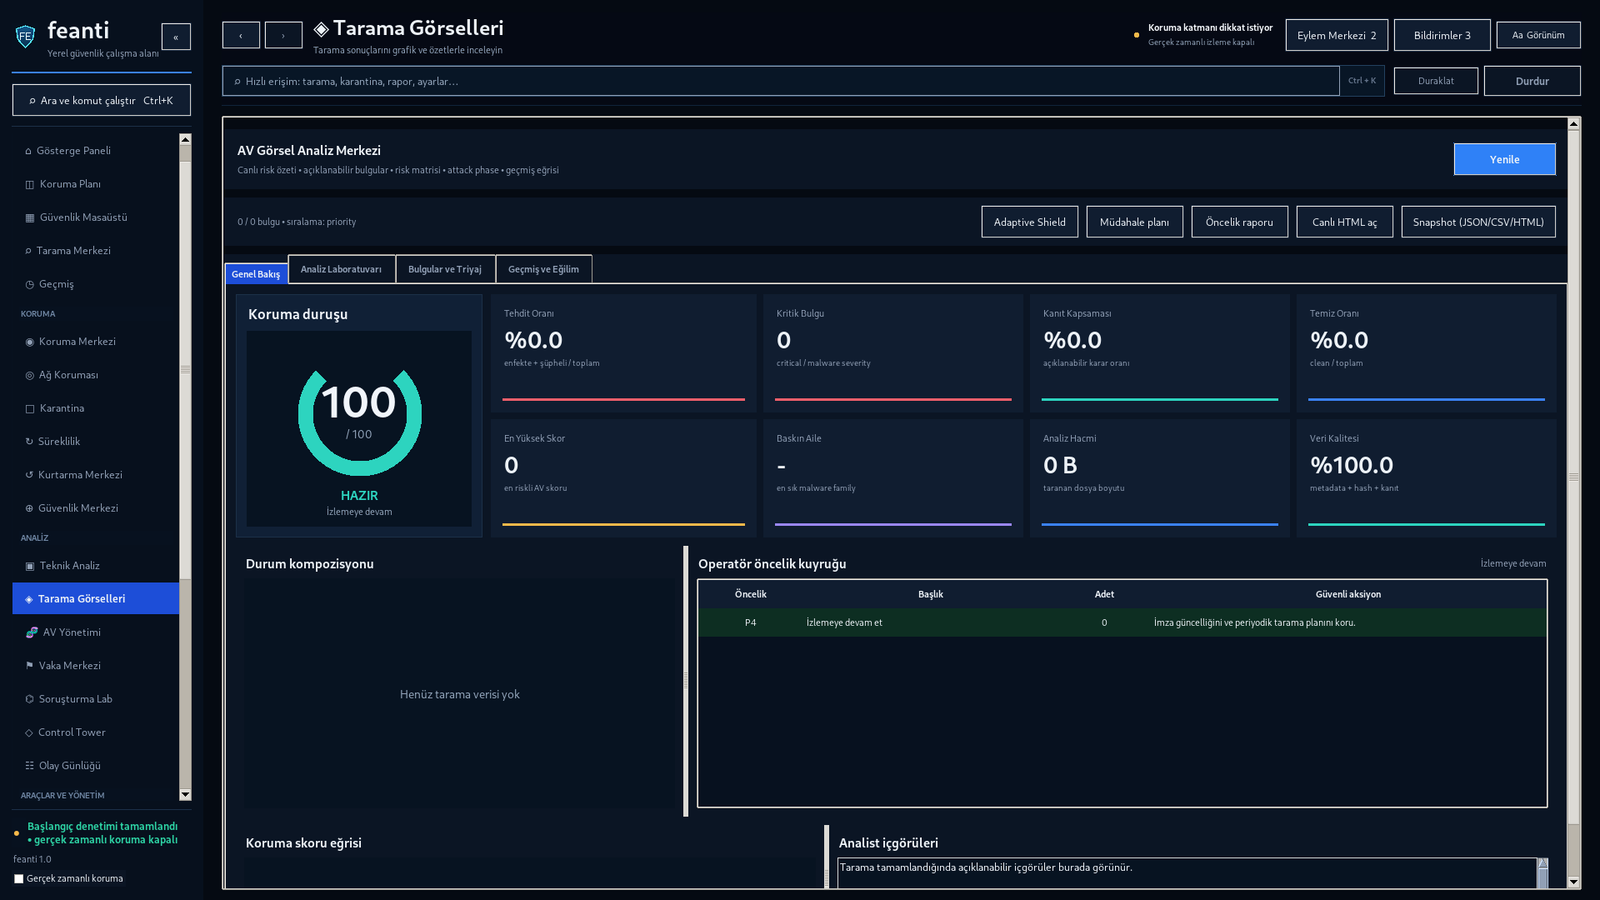
Tarama Görünümü — Canlı tarama ilerlemesi ve bulgular.
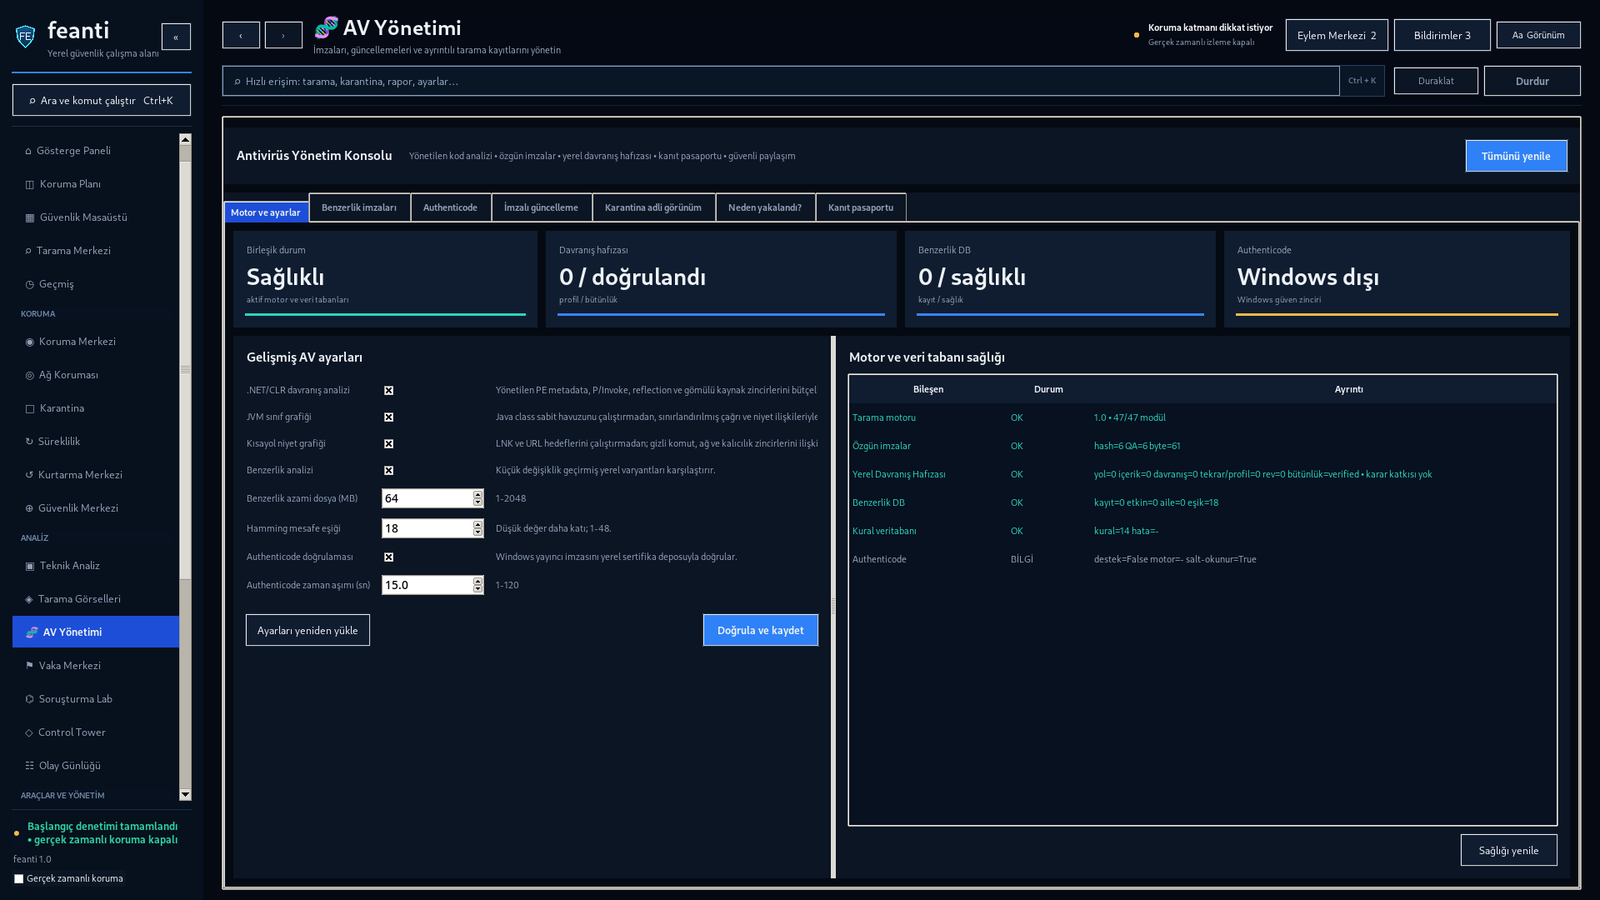
AV Yönetimi — Motor, imza ve güncelleme yönetimi.
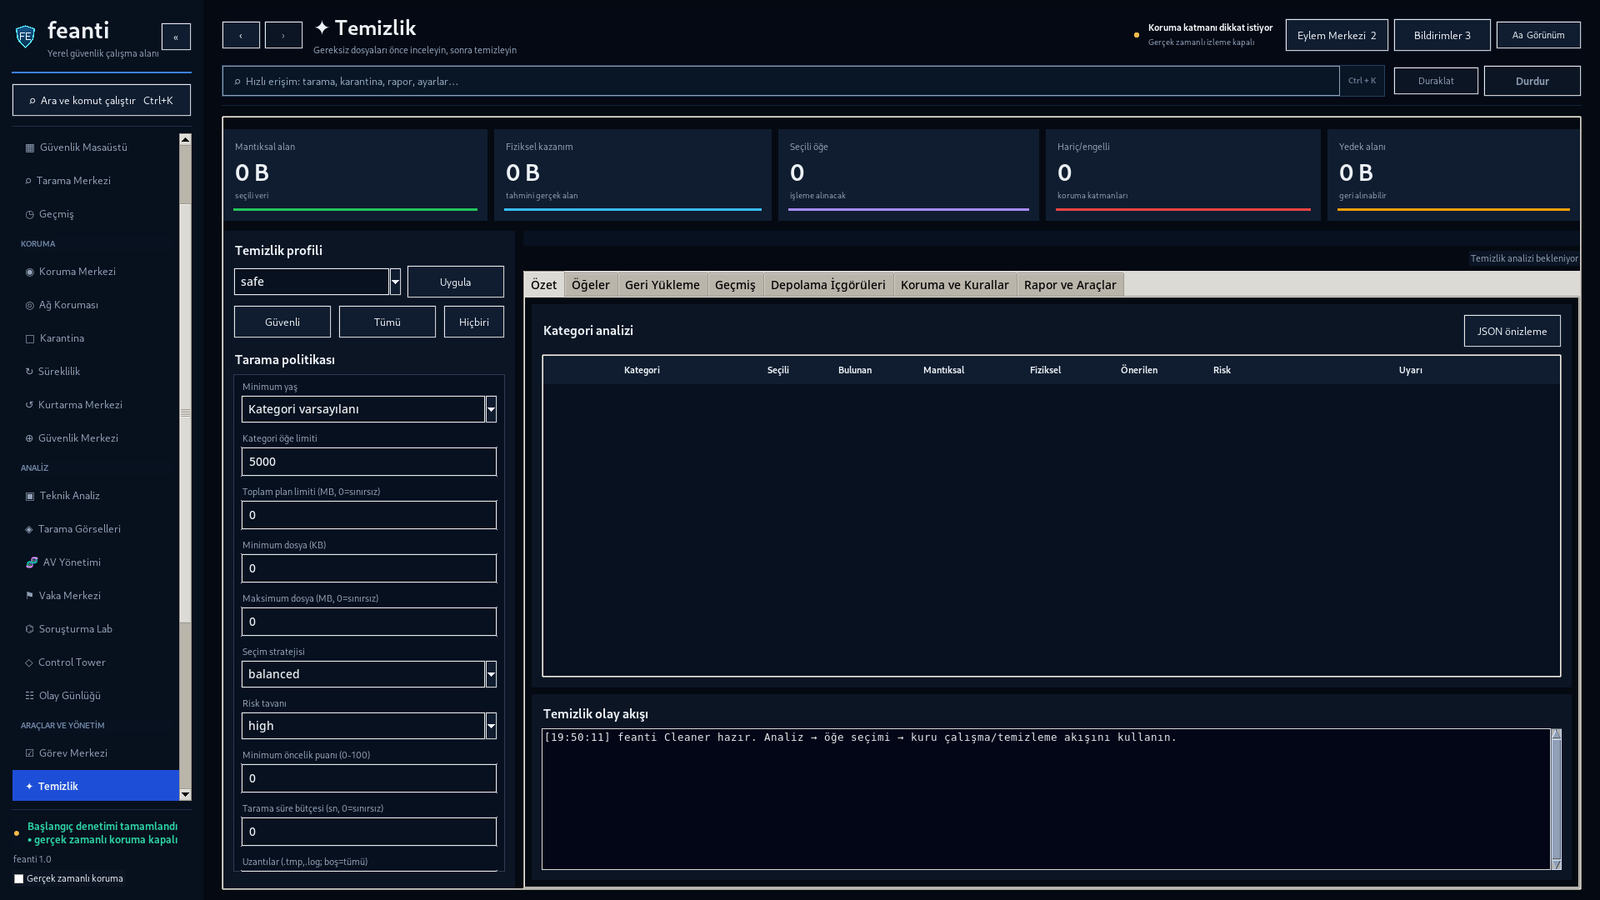
Temizleyici — Disk ve sistem temizliği araçları.
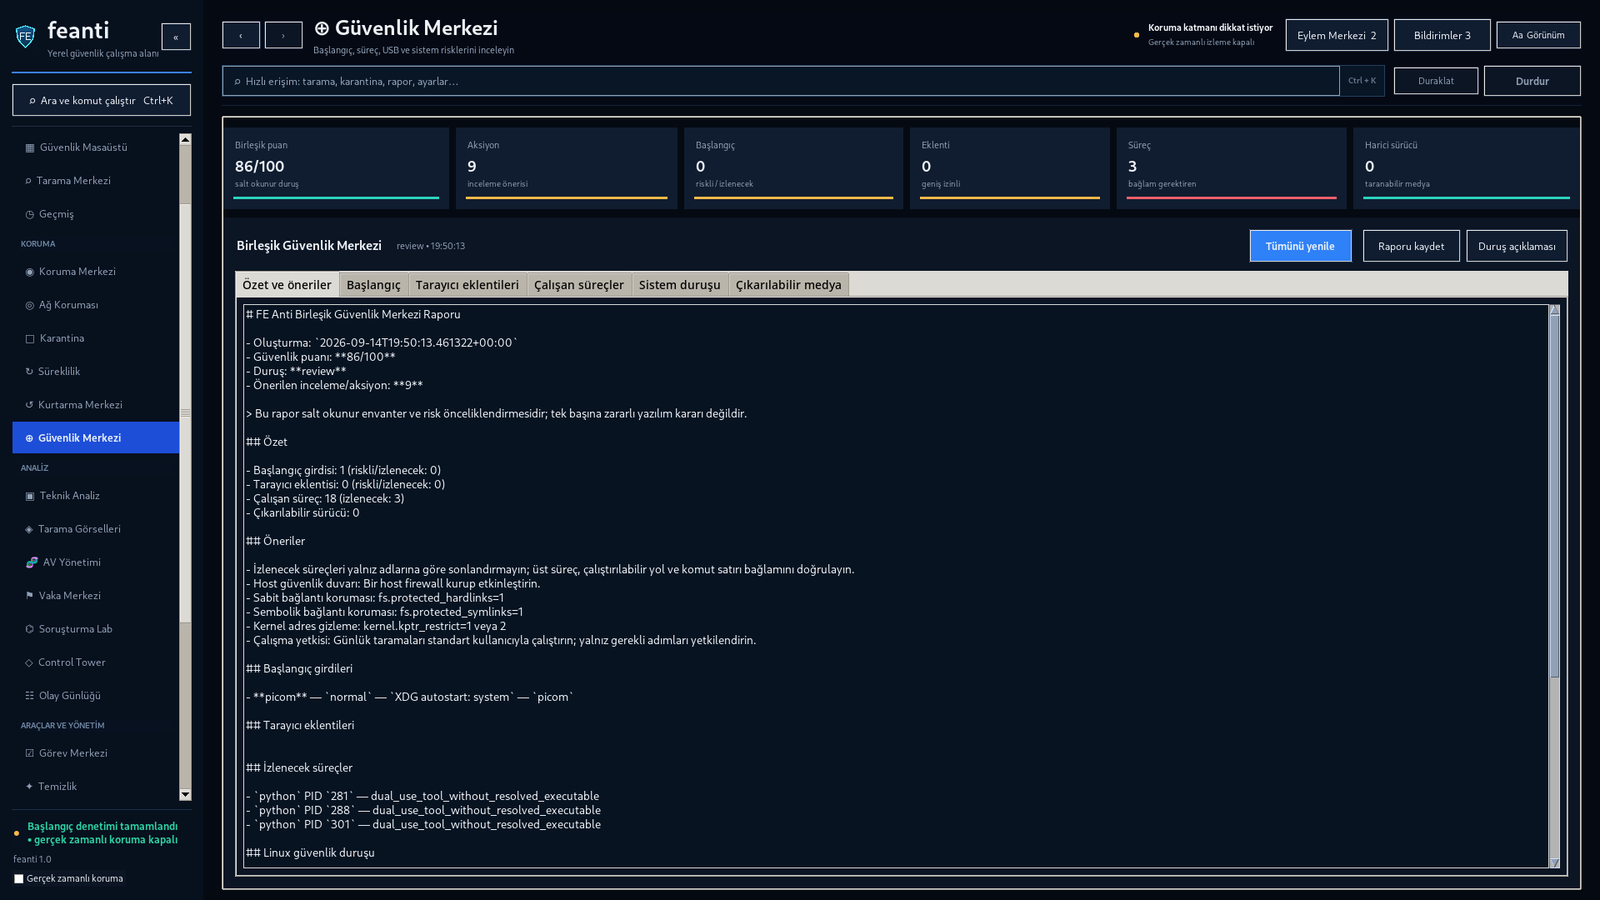
Güvenlik Merkezi — Olay geçmişi, öneriler ve sağlık durumu.

Ürün hakkında

FE Anti; antivirüs taraması, karantina, güvenli indirme, sistem denetimi ve güvenlik vaka merkezi bileşenlerini tek çatı altında toplayan milli güvenlik yazılımıdır — ve bugün çalışan bir üründür.

Gerçek zamanlı koruma merkezi; hızlı, tam ve özel tarama seçenekleriyle dosyaları, ağ trafiğini ve sistemi kesintisiz izler. Tespit edilen tehditler anında karantinaya alınır, şüpheli dosyalar derinlemesine teknik analize gönderilir ve tüm olaylar güvenlik merkezinde şeffaf biçimde raporlanır. AV yönetim ekranı; motor, imza ve güncelleme yönetimini tek noktadan sunar; sistem temizleyici ise diski ve performansı korur.

Yazılımımız %100 yerli olarak geliştirilmiştir; yalnızca virüs veritabanlarımız henüz tamamen yerli değildir. Motorumuz şu anda 1,2 milyona yakın virüsü tanıyıp gerekli işlemleri yapabilmektedir.

Yatırım turuyla birlikte hedeflerimiz: virüs veritabanının tamamını yerli hale getirmek, yapay zeka destekli tehdit algılama ve sıfırıncı gün korumasını devreye almak, önce Türkiye'de milli antivirüs standardı olmak ve ardından 2-3 yıl içinde uluslararası pazara açılmak. Amiral gemimiz FE Anti için yatırım turu yakında başlıyor; kısa tanıtım videomuz da çok yakında yayında olacak.

Bugün: FE Anti bireysel düzeyde Windows ve Linux platformlarında çalışıyor. Kitle fonlaması tamamlandıktan sonraki 6 ay içinde, gelişmeleri ara haberlerle paylaşarak, telefon uygulamalarında ve bulut sunucularda da olacak. Böylece FE Anti; telefonunuzda, bilgisayarınızda ve sunucunuzda — her yerde sizi koruyacak.

Satış durumu: FE Anti şu anda satışta değildir. Ürünün yetenekleri, yakında yayınlanacak tanıtım videolarıyla adım adım gösterilecek. Satış dönemi başladığında FE Anti; isteyenler için toplu tek paket, isteyenler için parça parça kademeli paketler halinde sunulacak — böylece herkes ihtiyacına uygun seçeneği bulabilecek.

Abonelik modeli: Antivirüs yazılımlarında bilinenin aksine yalnızca yıllık değil, aylık satın alma seçeneği de olacak. Lansman döneminde özel kampanyalar planlanıyor: 1 ay alana 1 ay bedava, 1 yıl alana 1 yıl bedava. Böylece herkes ürünü deneyip güvendikten sonra bütçesine uygun adımı seçebilecek.

Pazar görünümü: Kurumlar gizlilik nedeniyle çözümü kendi sunucularında barındırmayı tercih ettiğinden, satışta en güçlü talep bulut sunucu sürümüne yönelecek. Sunucu tabanlı otomasyon; insan/personel maliyetlerini azaltır, ölçeklendikçe kârlılık oranını belirgin biçimde artırır.

Yapay zekâ yaklaşımı: Yapay zekâ gücü öncelikle sunucu sürümü için kullanılacak. Bireysel kullanıcılar günlük korumada buna ihtiyaç duymayacak; ancak isterlerse bu güçten faydalanabilecekler. FE Anti, dosyaları önce kendi motorlarıyla çözer; hâlâ şüpheli kalan, çok büyük veya sorun oluşturabilecek düzeydeki dosya ve veriler için yapay zekâ devreye girer ve analiz bizim sunucularımızdaki yapay zekâ altyapısında tamamlanır. Böylece en ağır analizler kullanıcının bilgisayarını yormadan, güçlü donanımda yapılır.

Fiyat yaklaşımı: Kullanıcı dostu bir fiyat politikası hedefliyoruz. Aylık ₺30 gibi makul bir ücretle — yaklaşık 1 doların altında — milli antivirüsü herkesin erişimine açmak istiyoruz. Bu seviye, yabancı çözümlere karşı ciddi bir rekabet avantajı oluşturacak: yerli, güçlü ve her bütçeye uygun. Telefon ve bilgisayar sürümlerinde her zaman 1 doların altında kalan bir sürüm bulundurmayı hedefliyoruz; böylece koruma hiçbir zaman bütçe engeline takılmayacak. Fiyat yelpazesi bireyselden sunucuya genişleyecek: bireysel sürümler ₺30'dan başlayıp, kurumsal ve sunucu sürümlerine doğru ₺2.000'e kadar gidebilen yapıda sunulacak; böylece herkes kendi ihtiyacına ve ölçeğine uygun seviyeyi seçebilecek.

Özellikler

  • Gerçek zamanlı koruma modülleri
  • Hızlı, tam ve özel tarama seçenekleri
  • Karantina ve tehdit yönetimi
  • Ağ koruması ve trafik izleme
  • Şüpheli dosyalar için derinlemesine teknik analiz
  • AV motoru, imza ve güncelleme yönetimi
  • Disk ve sistem temizleyici
  • Güvenlik merkezi: olay geçmişi ve sistem sağlığı

Sürüm

1.0

Sürüm geçmişini görüntüle →

Kullanıcı yorumları

Henüz yayınlanmış yorum yok.

Yorum bırak